Volgens het State of WordPress Security-rapport van Patchstack werden er in 2025 11.334 nieuwe beveiligingslekken in WordPress-plugins, -thema’s en WordPress zelf gevonden, gemiddeld zo’n dertig per dag. Dat klinkt als een alarmerend getal, en dat is het ook. Maar het vertelt niet het hele verhaal. Een groot deel van de hacks kun je voorkomen met maatregelen die je in een middag kunt nemen.
We zeggen dit bewust zo, want rondom WordPress beveiliging hangt vaak een sfeer van paniek, en daar heb je weinig aan. De werkelijkheid is nuchterder: met een handvol concrete stappen verklein je het risico flink.
In dit artikel lopen we die stappen met je door. Van de maatregelen die het meeste opleveren tot de finetuning voor wie het grondig wil aanpakken. En ja, ook wat je moet doen als het toch misgaat.
Inhoudsopgave
Waarom worden WordPress-sites gehackt?
Voordat we in oplossingen duiken, is het goed om te begrijpen waar het misgaat. Want de meeste hacks zijn geen gerichte aanvallen van een hacker die specifiek jouw site wil kraken. Het zijn geautomatiseerde scans. Bots die het internet afstruinen op zoek naar bekende kwetsbaarheden.
De meest voorkomende oorzaken:
Verouderde software
Een plugin met een bekend beveiligingslek die niet is geüpdatet. Dit is veruit de grootste bron van problemen. Van de nieuwe kwetsbaarheden die in 2025 werden gevonden, zat volgens Patchstack 91% in plugins en 9% in thema’s. In WordPress zelf werden er maar zes gemeld.
Zwakke wachtwoorden
Brute force aanvallen proberen automatisch de ene wachtwoordcombinatie na de andere. Als jouw adminwachtwoord “bedrijfsnaam2024” is, is het een kwestie van tijd.
Slechte hosting
Op gedeelde hosting kan een gehackte site op dezelfde server jouw site besmetten. Het is alsof je een kluis hebt in een gebouw zonder sloten op de voordeur.
Merk op dat geen van deze oorzaken gaat over WordPress zelf. WordPress core is goed onderhouden software met een actief beveiligingsteam. De problemen zitten in hoe het gebruikt wordt.
WordPress website beveiligen: begin hier
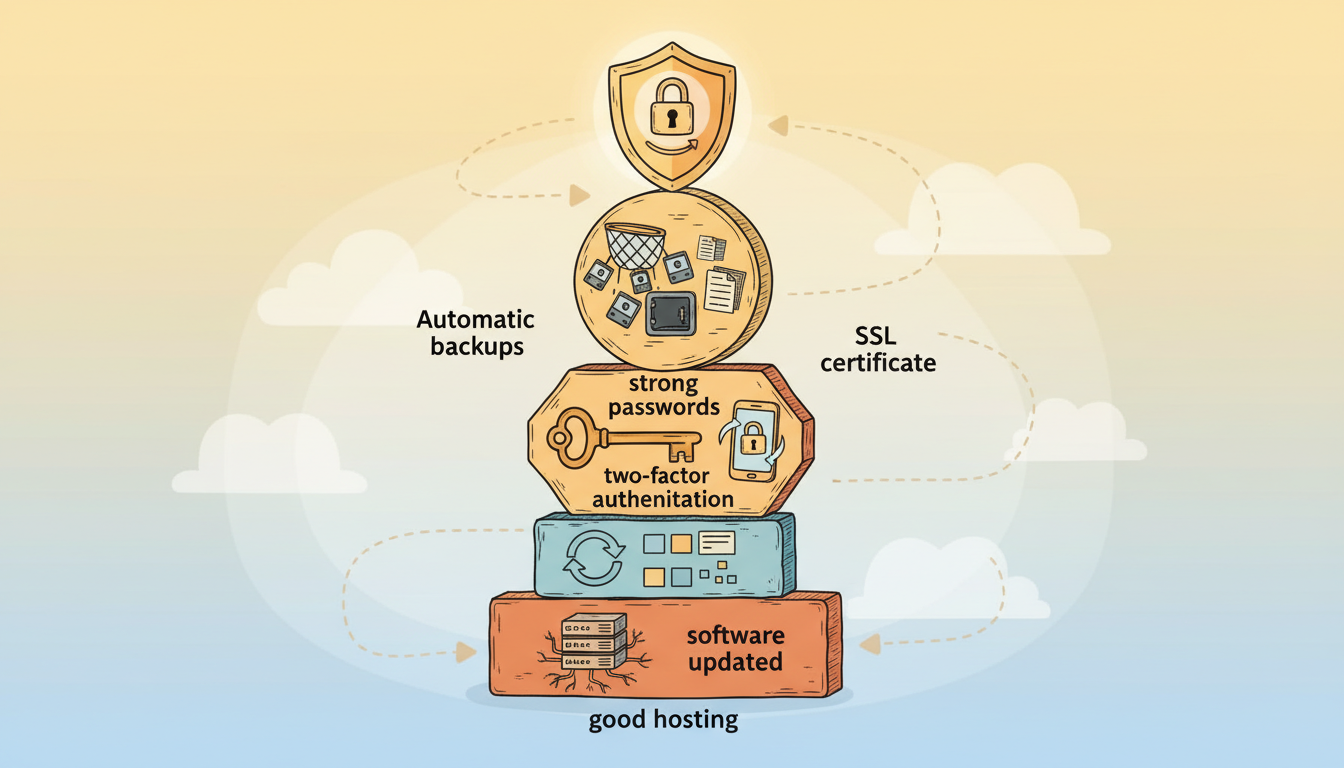
Als je maar vijf dingen doet, doe dan deze vijf. Samen vormen ze de basis waarmee je het leeuwendeel van de aanvallen buiten de deur houdt.
1. Houd alles up-to-date
Dit is verreweg de maatregel met de meeste impact. Verouderde plugins zijn een van de grootste risico’s. Zodra een kwetsbaarheid bekend wordt, wordt de exploit vaak binnen uren verspreid. Hackers hoeven niet slim te zijn; ze hoeven alleen snel te zijn.
Wat je moet doen:
- Log minstens wekelijks in en controleer op updates
- Update plugins één voor één, niet allemaal tegelijk
- Maak een backup vóór je update (hierover zo meer)
- Verwijder plugins die je niet meer gebruikt: ze vergroten alleen je aanvalsoppervlak
Heb je veel plugins? Overweeg dan een beheerservice of een tool als ManageWP om het overzicht te bewaren. Bij meer dan twintig plugins wordt handmatig bijhouden een tijdrovende klus.
2. Gebruik sterke wachtwoorden en twee-factor authenticatie
Je hebt dit vast al vaak gehoord. Toch is het verleidelijk om iets als “Welkom01” te kiezen, of de bedrijfsnaam met een uitroepteken erachter.
Een sterk wachtwoord is minimaal 16 tekens, willekeurig gegenereerd, en uniek voor je WordPress-login. Gebruik een wachtwoordmanager als Bitwarden of 1Password. Geen spreadsheet. Geen Post-it op je monitor.
Maar het echte verschil maak je met twee-factor authenticatie (2FA). Daarmee moet je naast je wachtwoord een code invoeren die verandert om de 30 seconden. Zelfs als iemand je wachtwoord raadt, komt diegene er niet in zonder je telefoon.
Hoe stel je 2FA in?
- Installeer een plugin als WP 2FA of Two Factor Authentication
- Download een authenticator-app op je telefoon (Google Authenticator, Authy of Microsoft Authenticator)
- Scan de QR-code vanuit je WordPress-profiel
- Test of het werkt door uit te loggen en opnieuw in te loggen
- Sla je herstelcodes op een veilige plek op
Dit kost je ongeveer tien minuten. Daarna is een wachtwoord alleen niet meer genoeg om in te loggen, dus brute force aanvallen op je account hebben grotendeels geen zin meer. Weinig maatregelen leveren zoveel op voor zo’n kleine moeite.
3. Kies goede hosting
De hosting waar je website op draait, bepaalt meer dan je snelheid. Het bepaalt ook je beveiligingsniveau op serverniveau. En dat is een laag waar jij als site-eigenaar weinig aan kunt sleutelen.
Waar je op moet letten:
- Een server-level firewall die verkeer filtert voordat het bij je site komt
- Automatische malwarescans op serverniveau
- Site-isolatie, zodat andere sites op dezelfde server jou niet kunnen besmetten
- Automatische backups met mogelijkheid tot snelle restore
- Een SSL-certificaat inbegrepen (HTTPS is al jaren standaard, maar het moet wel actief zijn)
Goede opties zijn Savvii (een Nederlandse hoster met servers in Nederland), Kinsta (met onder meer een datacenter in Amsterdam) en Cloudways. Wij adviseren vrijwel al onze klanten managed hosting en Red Factory is preferred partner van Kinsta. Die hosting kost meer dan de vijf-euro-per-maand-hosting van een budgetaanbieder, maar voor een zakelijke site is het verschil in beveiliging en performance meestal de moeite waard.
Betaal je nu minder dan tien euro per maand voor je hosting? Dan zit je waarschijnlijk op gedeelde hosting. Leg de lijst hierboven dan eens naast je eigen pakket. Dat is een goed begin.
4. Maak automatische backups
Een backup is geen beveiligingsmaatregel op zich. Het is je vangnet voor als het misgaat. En vroeg of laat gaat er iets mis, door een hack, maar net zo goed door een eigen fout, een mislukte update of een servercrash.
De basisregels:
- Minimaal dagelijkse backups van zowel je bestanden als je database
- Bewaar backups buiten je hostingaccount (Google Drive, Dropbox, Amazon S3)
- Test je backups regelmatig door een restore te doen op een testomgeving
- Bewaar minstens 30 dagen aan backups, zodat je terug kunt naar een punt vóór de besmetting
Goede plugins hiervoor zijn UpdraftPlus (gratis versie is prima voor de meeste sites) en BlogVault. Sommige hosts, zoals Kinsta, maken zelf elke dag automatisch een backup. Een extra kopie op een andere plek is daar een betaalde add-on.
Eén waarschuwing: een backup die alleen op dezelfde server als je website staat, biedt weinig houvast. Raakt de server gecompromitteerd, dan kan je backup dat ook zijn.
5. Installeer een SSL-certificaat
SSL zorgt ervoor dat verkeer tussen je bezoekers en je server versleuteld is. Je herkent het aan het slotje in de browser en de “https” in de URL. Zonder SSL kan iemand op hetzelfde wifi-netwerk als je bezoeker meelezen met wat er verstuurd wordt, inclusief logingegevens.
De meeste hosting-aanbieders bieden een gratis SSL-certificaat via Let’s Encrypt. Activeer het in je hostingpanel en zorg ervoor dat je site automatisch doorverwijst van http naar https.
Check na activatie of er geen “mixed content” is. Dat zijn afbeeldingen of scripts die nog via http geladen worden. Een plugin als Really Simple Security (voorheen Really Simple SSL) kan daarbij helpen, maar het is beter om de bronlinks zelf aan te passen.
De beste beveiliging WordPress plugins vergeleken
Er zijn tientallen beveiligingsplugins. Hieronder lees je drie bekende opties, met hun sterke punten en waar je op moet letten.
Wordfence
Wordfence is de populairste WordPress beveiliging plugin, met volgens WordPress.org meer dan 5 miljoen actieve installaties. De gratis versie biedt een firewall, malwarescanner en bescherming tegen brute force aanvallen.
Wat goed werkt
- De scanner vergelijkt je bestanden met de originele WordPress-bestanden en detecteert wijzigingen
- De firewall blokkeert bekende aanvalspatronen
- Live verkeersinzicht laat zien wie wat doet op je site
- De gratis versie is al behoorlijk compleet
Waar je op moet letten
- Firewallregels in de gratis versie lopen 30 dagen achter op de betaalde versie
- Wordfence draait op je eigen server, dus de scanner gebruikt de rekenkracht van je hosting. Op goedkope shared hosting kun je dat merken, al zegt Wordfence zelf dat de plugin je site niet vertraagt
- Veel notificaties: neem even de tijd om die goed in te stellen, anders word je gek van de e-mails
Sucuri Security
Sucuri is meer dan een plugin. Het is een beveiligingsplatform dat een cloud-based firewall (WAF) biedt die verkeer filtert vóórdat het bij je server komt. De plugin zelf is gratis; de firewall is betaald.
Wat goed werkt
- De cloud-WAF houdt volgens Sucuri ook DDoS-aanvallen tegen
- Virtual patching: bekende lekken in verouderde software worden op de firewall al afgeschermd, ook als je zelf nog niet hebt kunnen updaten
- Als je site gehackt is, biedt Sucuri een opschoonservice (bij betaald plan)
- Het filteren gebeurt in de cloud, dus je eigen server heeft er geen werk aan
Waar je op moet letten
- De gratis plugin heeft zelf geen firewall: hij controleert en waarschuwt (bestandswijzigingen, malwarescan op afstand, blocklists), maar houdt geen verkeer tegen
- De firewall kost vanaf 9,99 dollar per maand, pakketten met opschoning vanaf 229 dollar per jaar (oktober 2026). Voor een kleine MKB-site is dat een kostenpost om goed af te wegen
- De DNS-wijziging voor de WAF kan technisch lastig zijn als je het zelf doet
Kadence Security (voorheen Solid Security en iThemes Security)
Kadence Security richt zich op het afsluiten van bekende WordPress-zwaktes. Denk aan het verbergen van de loginpagina, het beperken van inlogpogingen en het afdwingen van sterke wachtwoorden.
Wat goed werkt
- Gebruiksvriendelijke interface met een beveiligings-wizard
- Een site scan die vier keer per dag controleert op bekende kwetsbaarheden in WordPress, plugins en thema’s
- Database-backups, ook in de gratis versie (dat is geen volledige backup van je site)
- Minder uitgebreid dan Wordfence, en daardoor draait er ook minder op je server
Waar je op moet letten
- Geen malwarescanner die je bestanden doorzoekt; de site scan checkt wel of Google malware op je site heeft gevonden
- Bekende lekken automatisch afschermen (virtual patching via Patchstack) zit alleen in de Pro-versie
- Sommige functies (zoals het realtime beveiligingsdashboard) zitten achter de betaalmuur
Welke plugin moet je kiezen?
Ons advies: voor de meeste MKB-sites is Wordfence in de gratis versie een goede startpositie. De combinatie van firewall, scanner en brute force bescherming dekt de belangrijkste bases.
Heb je een grotere site of webshop met gevoelige klantdata? Dan kan de Sucuri-firewall de investering waard zijn. Die extra laag vóór je server houdt kwaadaardig verkeer tegen voordat het je site bereikt.
Eén plugin is genoeg. Installeer niet twee beveiligingsplugins tegelijk, want ze bijten elkaar en kunnen conflicten veroorzaken. Zit je op managed hosting, zoals wij vrijwel al onze klanten adviseren, kijk dan eerst wat je host al regelt. Kinsta schrijft dat je daar geen aparte beveiligingsplugin nodig hebt, omdat firewall, malwaremonitoring en backups in de hosting zitten.
Je website laten onderhouden?
Wij houden je site veilig, snel en up-to-date, zodat jij er geen omkijken naar hebt.
Geavanceerd: je WordPress website beveiligen op serverniveau
Met de maatregelen hierboven dek je de grootste risico’s af. Wil je verder gaan, dan kun je een aantal dingen op serverniveau instellen. Dit vereist toegang tot je .htaccess-bestand of je hostingconfiguratie.
wp-login.php beschermen
Je loginpagina is een geliefd doelwit. Standaard is die bereikbaar via jouwsite.nl/wp-login.php. Elke bot op het internet weet dat.
Er zijn verschillende manieren om dit te beveiligen:
Beperk inlogpogingen
Plugins als Limit Login Attempts Security (voorheen Limit Login Attempts Reloaded) blokkeren een IP-adres na een aantal mislukte pogingen. Simpel en effectief.
Verplaats je loginpagina
Met een plugin als WPS Hide Login verander je de URL naar iets als /mijn-toegang. Dit is geen waterdichte beveiliging (het is “security through obscurity”), maar het houdt wel een groot deel van de geautomatiseerde brute force aanvallen tegen die zich op /wp-login.php richten.
IP-restrictie op wp-login
Als je een vast IP-adres hebt, kun je in je .htaccess instellen dat alleen dat IP-adres de loginpagina mag bereiken. Dit is de strengste optie en niet altijd praktisch als je veel onderweg werkt.
XML-RPC uitschakelen
XML-RPC (xmlrpc.php) is een oud communicatieprotocol dat WordPress gebruikt voor externe verbindingen. Het werd ooit veel gebruikt door de WordPress-app en externe publicatietools. Tegenwoordig is het voor de meeste sites overbodig, maar het staat standaard aan.
Het probleem: xmlrpc.php wordt misbruikt voor versterkte brute force aanvallen. Met één verzoek kan een aanvaller honderden wachtwoordcombinaties testen. Dat maakt het veel efficiënter dan aanvallen via de loginpagina.
Uitschakelen kan op verschillende manieren:
- Via een plugin als Disable XML-RPC
- In je
.htaccess:
<Files xmlrpc.php>
  Require all denied
</Files>- Via je beveiligingsplugin (Wordfence heeft hier een optie voor)
Let op: gebruik je Jetpack, dan heb je xmlrpc.php nodig. Ook de WordPress-app en sommige externe publicatietools kunnen het gebruiken. Test na het uitschakelen of alles blijft werken.
Bestandsrechten correct instellen
Bestandsrechten bepalen wie bestanden op je server mag lezen, schrijven en uitvoeren. Verkeerde rechten zijn een open deur voor aanvallers die al een voet tussen de deur hebben.
Dit zijn de instellingen die WordPress zelf aanraadt in de documentatie over beveiliging:
| Bestand/Map | Rechten |
|---|---|
| Mappen | 755 |
| Bestanden | 644 |
| wp-config.php | 440 of 400 |
| .htaccess | 644 |
De wp-config.php verdient extra aandacht. Dit bestand bevat je databasegegevens en beveiligingssleutels. Stel de rechten in op 440 (alleen leesbaar voor eigenaar en groep) of zelfs 400 (alleen eigenaar).
Je kunt bestandsrechten controleren en aanpassen via FTP (met een client als FileZilla) of via SSH met het chmod-commando.
Beveiligingsheaders instellen
HTTP-beveiligingsheaders vertellen browsers hoe ze met je site moeten omgaan. Ze beschermen tegen clickjacking, cross-site scripting (XSS) en andere veelvoorkomende aanvallen.
De headers die je wilt instellen:
Header set X-Content-Type-Options "nosniff"
Header set X-Frame-Options "SAMEORIGIN"
Header set Referrer-Policy "strict-origin-when-cross-origin"
Header set Permissions-Policy "camera=(), microphone=(), geolocation=()"
Een Content Security Policy (CSP) is technisch de meest krachtige header, maar ook de lastigste om correct in te stellen. Een te strikte CSP breekt functionaliteit; een te losse voegt niets toe. Als je hier niet bekend mee bent, laat dit dan over aan een developer. Ook tegen XSS is CSP de header die helpt. De oudere header X-XSS-Protection raadt MDN af, en die staat daarom niet in het lijstje hierboven.
wp-config.php vergrendelen
Naast de bestandsrechten kun je extra beveiligingsregels toevoegen aan je wp-config.php:
// Schakel bestandsbewerking in het dashboard uit
define('DISALLOW_FILE_EDIT', true);

// Forceer SSL voor het admin-dashboard
define('FORCE_SSL_ADMIN', true);

// Beperk revisies om de database schoon te houden
define('WP_POST_REVISIONS', 5);

// Verplaats wp-content naar een andere map (optioneel, geavanceerd)
// define('WP_CONTENT_DIR', '/pad/naar/je/custom-content');
Wij raden de eerste regel, DISALLOW_FILE_EDIT, aan voor elke productiesite. Die schakelt de thema- en plugin-editor in het dashboard uit, zodat een aanvaller met toegang tot je admin daar geen PHP-code meer kan aanpassen. Volgens de WordPress-documentatie houdt het niet alles tegen (bestanden uploaden kan nog), maar het kan wel een deel van de aanvallen stoppen.
Wat als je WordPress-website gehackt is?
Het nachtmerriescenario. Je opent je website en ziet een vreemde pagina. Of Google markeert je site als “gevaarlijk”. Of je krijgt meldingen dat je site spam verstuurt. Wat nu?
Stap voor stap.
Stap 1: Blijf kalm en documenteer
Paniekacties maken het erger. Verwijder niet zomaar bestanden en ga niet lukraak plugins deactiveren. Maak eerst screenshots van wat je ziet. Noteer wanneer je het ontdekte en wat je als laatste hebt gewijzigd.
Stap 2: Zet je site in onderhoudsmodus
Voorkom dat bezoekers de gehackte site zien en dat zoekmachines de besmette pagina’s indexeren. De snelste manier: hernoem je index.php en plaats een tijdelijk index.html-bestand met een onderhoudsbericht.
Als je nog kunt inloggen, activeer dan een maintenance-plugin.
Stap 3: Maak een backup van de huidige staat
Ja, een backup van de gehackte site. Niet om te herstellen, maar als bewijs en onderzoeksmateriaal. Download alle bestanden en exporteer je database.
Stap 4: Scan op malware
Gebruik de scanning-functie van je beveiligingsplugin of een externe scanner als Sucuri SiteCheck (gratis). Kijk specifiek naar:
- Onbekende bestanden in je
wp-content/uploadsmap - Gewijzigde corebestanden (vergelijk met een verse WordPress-installatie)
- Verdachte code in je
functions.phpofwp-config.php - Onbekende admingebruikers in je database
- Vreemde cronjobs (
wp-crontaken)
Stap 5: Schoon op of herstel
Je hebt twee opties:
Handmatig opschonen
Verwijder de besmette bestanden, vervang WordPress corebestanden door een verse download, en controleer elke plugin en je thema. Dit is tijdrovend en vereist technische kennis. Je moet zeker weten dat je alles hebt gevonden, want een achtergelaten backdoor betekent dat de aanvaller terugkomt.
Herstellen van een schone backup
Als je een backup hebt van vóór de hack, is dit vaak de snelste route. Herstel de backup, update onmiddellijk alle plugins en WordPress zelf, en wijzig alle wachtwoorden.
In beide gevallen: wijzig daarna alle wachtwoorden. WordPress admin, FTP, database, hosting-paneel. Allemaal. Genereer ook nieuwe beveiligingssleutels voor je wp-config.php via de WordPress salt generator.
Stap 6: Sluit het gat
De hack kwam ergens vandaan. Als je niet vindt hoe, is de kans groot dat het opnieuw gebeurt. Check:
- Welke plugins waren verouderd op het moment van de hack?
- Waren er gebruikers met zwakke wachtwoorden?
- Was de hosting up-to-date?
Neem de beveiligingsmaatregelen uit dit artikel door en implementeer alles wat er nog niet stond.
Stap 7: Vraag herbeoordeling aan bij Google
Als Google je site als onveilig heeft gemarkeerd, moet je na het opschonen een herbeoordeling aanvragen via Google Search Console. Volgens Google kan zo’n beoordeling een paar dagen tot een paar weken duren.
Beveiligingschecklist: alles op een rij
Hier is een overzicht van alle maatregelen, geordend op prioriteit. De bovenste vijf zijn het belangrijkst; de rest is voor wie het maximale uit WordPress beveiliging wil halen.
Doe dit vandaag
Doe dit deze week
Doe dit deze maand
WordPress beveiliging is onderhoud, geen eenmalig project
Een veelgemaakte denkfout: beveiliging instellen en het dan als “klaar” beschouwen. WordPress beveiliging is doorlopend onderhoud. Plugins krijgen nieuwe kwetsbaarheden, aanvalsmethoden veranderen, en je site groeit mee met nieuwe content en functionaliteit.
Plan minimaal een uur per week voor het bijhouden van updates, het controleren van beveiligingsnotificaties en het testen van je backups. Dat klinkt als veel, maar het is een fractie van de tijd en kosten die je kwijt bent aan het herstellen van een hack.
Heb je daar geen tijd voor of wil je het uit handen geven? Dat begrijpen we. Bij Red Factory nemen we het volledige WordPress-beheer over, inclusief beveiliging, updates en monitoring. Niet omdat je het niet zelf kunt, maar omdat je tijd beter besteed kan zijn aan het runnen van je bedrijf.
Heb je vragen over de beveiliging van je WordPress-site? Neem contact met ons op. Wil je eerst weten hoe jouw site ervoor staat, doe dan de gratis website check. Die kijkt van buitenaf naar je WordPress-versie en een deel van je plugins en instellingen.
Veelgestelde vragen over WordPress beveiliging
Klaar voor een mega start?
Wij wel!
Stel al je vragen over onze producten, prijzen, implementaties, of iets anders. Wij zijn hier om jou te helpen!