Je hoort het regelmatig in gesprekken met internationale klanten, in software-instellingen of bij het opzetten van een e-mailtool: “GDPR compliant.” Maar wat is GDPR precies? En als je al aan de AVG voldoet, moet je dan ook nog iets extra’s doen voor die GDPR?
Het korte antwoord: de GDPR en de AVG zijn dezelfde wet. GDPR is de Engelse afkorting (General Data Protection Regulation), AVG is de Nederlandse vertaling (Algemene Verordening Gegevensbescherming). Toch is het goed om de GDPR-term te kennen, want zodra je met buitenlandse partijen werkt, is dat de naam die iedereen gebruikt.
In dit artikel lees je wat de GDPR inhoudt, waar hij vandaan komt, wat je als MKB-ondernemer concreet moet regelen en welke fouten je echt wilt vermijden. Geen juridische bijsluiter, maar een praktisch verhaal. In de praktijk zit het werk in je cookiebanner, je formulieren en je trackers. Dat deel pakken wij op bij website optimalisatie.
Inhoudsopgave
Wat is GDPR en wat betekent het?
De GDPR is een Europese verordening die sinds 25 mei 2018 van toepassing is. Hij vervangt de oude Europese privacyrichtlijn uit 1995, die hopeloos verouderd was. In 1995 hadden de meeste mensen nog geen e-mailadres. Social media zoals we die nu kennen, bestond nog niet. De hoeveelheid persoonsgegevens die bedrijven vandaag de dag verwerken, was toen ondenkbaar.
GDPR is de Europese privacywetgeving die bepaalt hoe je met persoonsgegevens omgaat. In Nederland ken je deze GDPR-wetgeving ook als de AVG; het gaat om dezelfde regels.
De Europese Commissie ontwierp de GDPR met twee doelen. Ten eerste: burgers meer controle geven over hun eigen gegevens. Ten tweede: een gelijk speelveld creëren voor bedrijven in alle EU-lidstaten. Voor 2018 had elk land eigen interpretaties van de oude richtlijn. Nu geldt er een uniforme wet.
Een verordening werkt anders dan een richtlijn. Een EU-richtlijn moet elk land omzetten in nationale wetgeving, met ruimte voor eigen invulling. Een verordening geldt direct en is in alle lidstaten identiek. Daarom is de GDPR in Nederland formeel van kracht als de AVG, maar de inhoud is hetzelfde document.
De GDPR geldt voor elke organisatie in de EU die persoonsgegevens verwerkt, en ook voor organisaties buiten de EU die goederen of diensten aanbieden aan mensen in de EU of hun gedrag hier volgen (artikel 3). Waar het bedrijf gevestigd is, maakt dan niet uit. Een Amerikaans softwarebedrijf dat zijn diensten aan Nederlandse gebruikers aanbiedt, moet zich aan de GDPR houden. Dat is een van de redenen waarom je de term zo vaak tegenkomt in internationale software.
Persoonsgegevens zijn daarbij breed gedefinieerd: alles waarmee je een persoon direct of indirect kunt identificeren. Naam en adres, maar ook een IP-adres, een cookie-ID, een locatiepunt op een kaart of zelfs een combinatie van anonieme gegevens die samen naar een persoon wijzen.
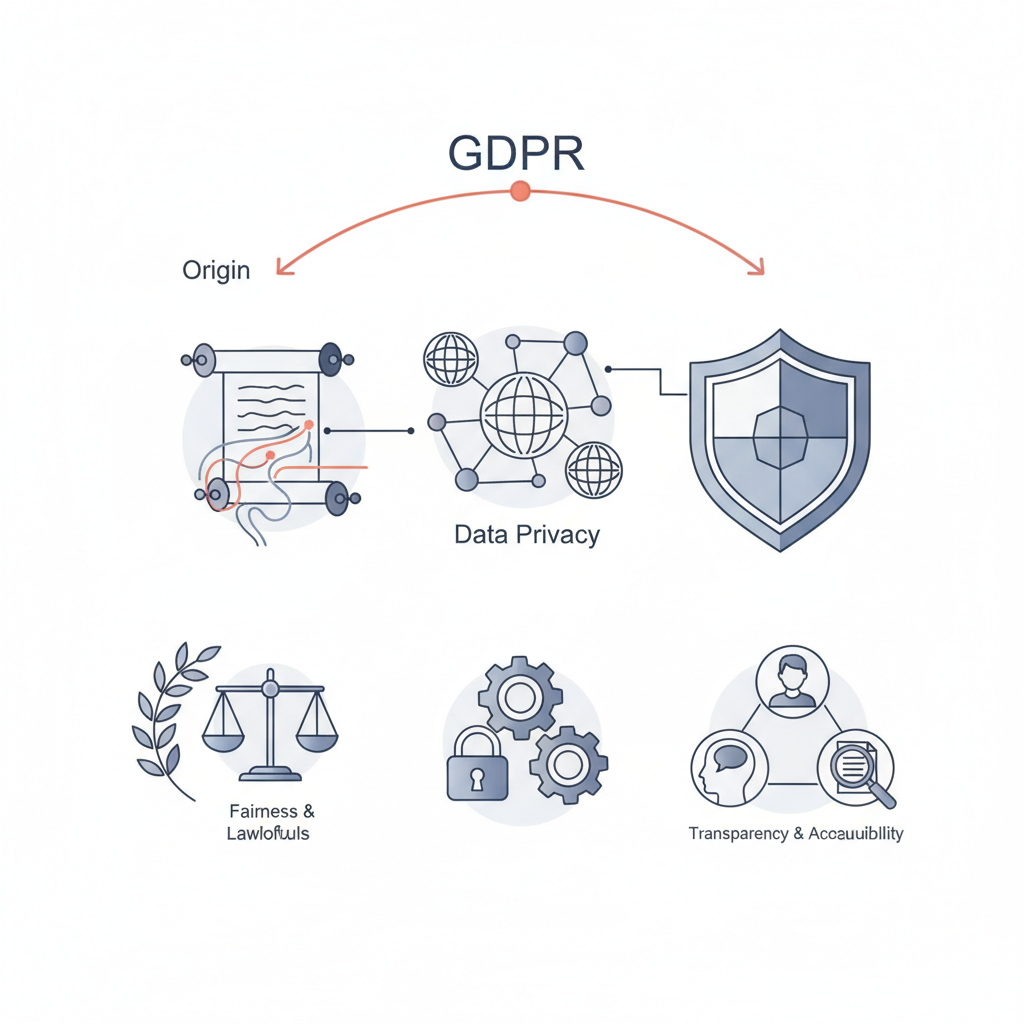
De wet bouwt op zes verwerkingsprincipes: rechtmatigheid (samen met behoorlijkheid en transparantie), doelbinding, dataminimalisatie, juistheid, opslagbeperking, en integriteit en vertrouwelijkheid. Daarbij moet je kunnen aantonen dat je je eraan houdt: de verantwoordingsplicht. In mensentaal: verzamel alleen wat je nodig hebt, leg uit waarvoor, bewaar het niet te lang, houd het actueel en bescherm het goed. Meer over deze principes lees je in ons uitgebreide artikel over de AVG.
Hoe werkt de GDPR in de praktijk?
De GDPR raakt vrijwel elk onderdeel van je bedrijfsvoering waar persoonsgegevens een rol spelen. Dit zijn de belangrijkste gebieden.
Rechten van betrokkenen. Iedereen van wie je gegevens verwerkt, heeft rechten. Het recht op inzage (laat zien welke gegevens je van mij hebt), het recht op rectificatie (corrigeer mijn gegevens), het recht op verwijdering (wis mijn gegevens), het recht op dataportabiliteit (geef me mijn gegevens in een bruikbaar formaat) en het recht van bezwaar (stop met het verwerken van mijn gegevens). Als ondernemer moet je op die verzoeken binnen een maand reageren. Bij ingewikkelde verzoeken of veel verzoeken tegelijk mag je die termijn met twee maanden verlengen, als je dat binnen de eerste maand laat weten (artikel 12).
Grondslagen voor verwerking. Je mag alleen persoonsgegevens verwerken als je daar een wettelijke grondslag voor hebt. De zes grondslagen zijn: toestemming, uitvoering van een overeenkomst, wettelijke verplichting, vitaal belang, publiek belang en gerechtvaardigd belang. Voor de meeste MKB-bedrijven zijn de eerste drie het relevantst. Je verwerkt klantgegevens om een bestelling te leveren (overeenkomst), je stuurt een nieuwsbrief naar aanmelders (toestemming) en je bewaart factuurgegevens voor de belasting (wettelijke verplichting).
Verwerkersovereenkomsten. Elk extern bedrijf dat in jouw opdracht persoonsgegevens verwerkt, is een verwerker. Je hostingprovider, je e-mailmarketingtool, je boekhoudsoftware, je CRM-systeem. Met elk van hen moet je een verwerkersovereenkomst sluiten. Die beschrijft wat de verwerker mag doen met de gegevens, welke beveiligingsmaatregelen ze nemen en hoe ze omgaan met datalekken.
Meldplicht datalekken. Als er een datalek optreedt (ongeautoriseerde toegang tot persoonsgegevens, verlies van een laptop met klantbestanden, een verkeerd verstuurde e-mail met gevoelige gegevens), moet je dat binnen 72 uur melden bij de toezichthouder, tenzij het lek waarschijnlijk geen risico oplevert voor de mensen om wie het gaat. In Nederland is de toezichthouder de Autoriteit Persoonsgegevens. Als het lek een hoog risico vormt voor de betrokkenen, moet je hen ook persoonlijk informeren.
Privacy by design. De GDPR verplicht je om bij het ontwerpen van nieuwe processen, systemen of diensten al na te denken over privacy. Niet achteraf een privacylaagje toevoegen, maar van meet af aan meenemen. Bouw je een nieuw contactformulier? Vraag alleen de gegevens die je echt nodig hebt. Kies je een nieuwe SaaS-tool? Controleer vooraf hoe die met data omgaat.
Verwerkingsregister. Organisaties met meer dan 250 medewerkers zijn verplicht een verwerkingsregister bij te houden. Maar ook kleinere bedrijven moeten dat als ze regelmatig persoonsgegevens verwerken, en dat doet vrijwel elk bedrijf met klanten. In de praktijk is een spreadsheet met kolommen als “welke gegevens, van wie, waarvoor, hoe lang, waar opgeslagen, welke verwerkers” voldoende.
Waarom is de GDPR belangrijk voor bedrijven?
De meest zichtbare reden: boetes. De GDPR kent twee sanctieniveaus. Voor lichtere overtredingen (gebrekkig verwerkingsregister, geen verwerkersovereenkomst) kunnen boetes oplopen tot 10 miljoen euro of 2% van de wereldwijde jaaromzet. Voor zwaardere overtredingen (onrechtmatige verwerking, negeren van rechten van betrokkenen) geldt een maximum van 20 miljoen euro of 4% van de jaaromzet.
De grootste boetes halen het nieuws: Meta kreeg in 2023 een boete van 1,2 miljard euro van de Ierse toezichthouder. Amazon kreeg in 2021 een boete van 746 miljoen euro van de Luxemburgse toezichthouder, al heeft de bestuursrechter daar die boete in maart 2026 vernietigd. De toezichthouder moet nu opnieuw bekijken of er een boete komt. Maar ook kleinere bedrijven worden beboet. Zo kreeg een orthodontiepraktijk van de Autoriteit Persoonsgegevens 12.000 euro boete omdat nieuwe patiënten zich via een onbeveiligde website konden aanmelden, en een onderhoudsbedrijf 15.000 euro omdat het de oorzaak van het ziekteverzuim van werknemers bijhield en die registratie onvoldoende beveiligde (beide gepubliceerd in 2021).
Maar boetes zijn niet het hele verhaal. Er zijn zakelijke redenen die minstens zo zwaar wegen.
Internationaal zakendoen. Werk je met klanten, leveranciers of partners buiten Nederland? Dan is GDPR-compliance een voorwaarde. Zeker bij Europese samenwerkingen wordt het verwacht. Een Duits bedrijf dat jou inschakelt als onderaannemer, vraagt dan vaak om een verwerkersovereenkomst en bewijs van compliance, zeker als je in zijn opdracht persoonsgegevens verwerkt.
Vertrouwen als concurrentievoordeel. Privacy leeft ook bij je klanten. Uit de Eurobarometer over de GDPR (Europese Commissie, 2019) blijkt dat 87% van de Nederlanders van de GDPR had gehoord. Van de Europeanen die het gevoel hebben maar gedeeltelijk of geen controle te hebben over wat ze online delen, maakt 62% zich daar zorgen over. Een duidelijke privacyverklaring en transparante communicatie over dataverwerking zijn dan meer dan een bureaucratische formaliteit: ze kunnen een verkoopargument zijn.
Toekomstbestendigheid. De GDPR is niet de enige Europese wet die over data gaat. De AI Act en de Digital Services Act bouwen voort op de GDPR, en voor cookies en e-mailmarketing gelden daarnaast de ePrivacy-regels (in Nederland de Telecommunicatiewet). Een aparte ePrivacy-verordening komt er voorlopig niet: de Europese Commissie zette dat voorstel in 2025 op de lijst van in te trekken voorstellen. Bedrijven die nu hun GDPR-basis op orde hebben, zijn beter voorbereid op wat er nog aankomt. Zeker als je AI-tools wilt inzetten die persoonsgegevens verwerken.
Datahygiëne. Bedrijven die serieus werk maken van GDPR-compliance, ontdekken vaak dat ze veel data bewaren die ze niet nodig hebben. Oude klantenbestanden, nooit opgeschoonde mailinglijsten, testaccounts met echte gegevens. Opruimen levert niet alleen compliance op, maar ook overzicht.
GDPR in de praktijk: voorbeelden
Regels zijn abstract, situaties niet. De volgende voorbeelden zijn illustratief: zo kunnen bedrijven concreet met GDPR-vraagstukken omgaan.
Voorbeeld 1: Een webshop schakelt over naar internationale verkoop
Stel: een Nederlandse webshop in huisdiervoeding verkoopt al twee jaar in Nederland en besluit te expanderen naar Duitsland en België. De webshop draait op WordPress met WooCommerce.
De uitdaging: de privacyinformatie moet ook voor Duitse klanten in duidelijke, begrijpelijke taal zijn (artikel 12). De webshop heeft dus een Duitse privacyverklaring nodig en biedt de cookieconsent ook in het Duits aan. Een vertegenwoordiger in Duitsland hoeft de webshop niet aan te wijzen: die plicht geldt alleen voor bedrijven die buiten de EU gevestigd zijn (artikel 27).
De aanpak: ze schakelen een compliance-tool in die meertalige privacyverklaringen genereert. Ze passen hun cookiebanner aan met een tool als Cookiebot, die de banner in meerdere talen kan tonen. En ze controleren of al hun verwerkers (betaalprovider, verzendpartner, e-mailtool) een verwerkersovereenkomst bieden die EU-breed dekt.
Zonder deze stappen loopt de webshop het risico op klachten. Een Duitse klant kan een klacht indienen bij zijn eigen, Duitse toezichthouder (artikel 77). Omdat de webshop in Nederland gevestigd is, is de Autoriteit Persoonsgegevens bij grensoverschrijdende verwerking wel de leidende toezichthouder (artikel 56).
Voorbeeld 2: Een recruitmentbureau krijgt een inzageverzoek
Stel: een recruitmentbureau met 12 medewerkers ontvangt een e-mail van een kandidaat die twee jaar geleden heeft gesolliciteerd: “Ik wil weten welke gegevens jullie van mij hebben.” Een inzageverzoek volgens artikel 15 van de GDPR.
Het bureau realiseert zich dat ze het cv, de sollicitatiebrief, interview-aantekeningen en e-mailcorrespondentie nog hebben. Plus notities in hun ATS (Applicant Tracking System) met subjectieve beoordelingen als “goed gesprek, maar twijfel over culturele fit.”
Ze moeten binnen een maand een volledig overzicht sturen, inclusief die subjectieve notities, want ook meningen en beoordelingen over iemand zijn persoonsgegevens. Het bureau had geen beleid voor bewaartermijnen van sollicitatiegegevens. Nu verwijdert het de gegevens van afgewezen kandidaten uiterlijk vier weken na het einde van de procedure, of na hooguit een jaar als de kandidaat toestemming geeft om ze langer te bewaren. Dat zijn de termijnen die de Autoriteit Persoonsgegevens gebruikelijk en redelijk noemt.
De les: een bewaartermijnenbeleid is meestal niet veel werk om op te zetten. Het niet hebben ervan kan je in een lastige situatie brengen.
Voorbeeld 3: Een marketingbureau wil ChatGPT inzetten voor klantanalyses
Een marketingbureau wil AI inzetten om klantdata te analyseren. Ze overwegen om klantprofielen, aankoopgeschiedenis en websitegedrag door ChatGPT te halen voor gepersonaliseerde marketingadviezen.
Het GDPR-probleem: klantgegevens invoeren in ChatGPT is een verwerking. OpenAI is daarbij een verwerker. Je hebt een verwerkersovereenkomst nodig (die biedt OpenAI aan via zijn zakelijke abonnementen Business en Enterprise, niet voor de gratis versie). Je moet controleren waar de data wordt opgeslagen. Gaan gegevens naar de VS, dan mag dat als de ontvanger meedoet aan het EU-US Data Privacy Framework of als er andere waarborgen zijn, zoals standaardcontractbepalingen (zie de uitleg van de Autoriteit Persoonsgegevens). En je hebt een grondslag nodig, zoals toestemming van de klanten of een gerechtvaardigd belang.
De pragmatische oplossing: het bureau gebruikt ChatGPT Business (20 dollar per gebruiker per maand bij jaarbetaling, 25 dollar bij maandbetaling), dat een verwerkersovereenkomst bevat en belooft dat input niet wordt gebruikt voor modeltraining. Ze anonimiseren klantgegevens waar mogelijk en documenteren de verwerking in hun verwerkingsregister. Meer over het effectief inzetten van AI-tools lees je in ons artikel over ChatGPT-prompts voor zakelijk gebruik.
Voorbeeld 4: Een accountantskantoor wordt geconfronteerd met een datalek
Stel: een medewerker van een accountantskantoor verliest een USB-stick met belastinggegevens van 45 klanten. Namen, BSN-nummers, inkomensgegevens. Een serieus datalek.
Het kantoor meldt het lek dezelfde dag bij de Autoriteit Persoonsgegevens via het online meldformulier. Ze stellen vast dat de USB-stick niet versleuteld was, en dat is een beveiligingsfout. Omdat BSN-nummers en financiële gegevens een hoog risico opleveren voor de betrokkenen, moeten ze ook alle 45 betrokken klanten persoonlijk informeren. Was de stick wel versleuteld geweest, dan had dat niet gehoeven (artikel 34).
Een datalek kan iedereen overkomen. Bij een eventuele boete kijkt de AP onder meer of je passende beveiliging had (artikel 32) en wat je hebt gedaan om de schade te beperken (artikel 83). Een onversleutelde USB-stick met BSN’s is dan een zwak punt. Het kantoor voert daarna een beleid in dat USB-sticks verbiedt en alle gegevensoverdracht via versleutelde cloudopslag laat verlopen.
De kosten zitten in de tijd die het afhandelen vraagt, een mogelijke boete en reputatieschade bij de betrokken klanten. Een encryptiebeleid vooraf is meestal veel minder werk.
GDPR-compliant worden: eerste stappen voor MKB
Hier is een concreet actieplan in vier stappen. Je kunt het bijvoorbeeld over vier weken verdelen; hoe lang het echt duurt, hangt af van hoeveel systemen en leveranciers je hebt.
Week 1: Inventariseer. Maak een verwerkingsregister. Loop je bedrijfsprocessen door en noteer waar persoonsgegevens een rol spelen. Denk aan je website, je e-mailverkeer, je klantenadministratie, je HR-processen, je marketing. Gebruik een simpele spreadsheet. Een sjabloon voor MKB-bedrijven vind je op de website van de Autoriteit Persoonsgegevens.
Week 2: Check je website. Controleer je cookiebanner (actieve toestemming, weigeren even makkelijk als accepteren), je privacyverklaring (volledig, begrijpelijk, actueel) en je contactformulieren (niet meer gegevens vragen dan nodig, link naar privacyverklaring). Wil je daarna ook aan je vindbaarheid werken, lees dan onze gids over SEO voor MKB.
Week 3: Verwerkersovereenkomsten. Maak een lijst van alle externe partijen die persoonsgegevens voor je verwerken. Controleer of je met ieder een verwerkersovereenkomst hebt. Ontbreekt er een? Vraag hem op. De meeste grote aanbieders hebben standaard VWO’s beschikbaar.
Week 4: Procedures en bewustzijn. Stel een datalekmeldprocedure op (wie doet wat binnen 72 uur). Bepaal bewaartermijnen voor verschillende categorieën gegevens. En brief je team: een korte sessie van een uur over de basis kan al veel verschil maken.
Veelgestelde vragen over GDPR
Wat is het verschil tussen GDPR en AVG?
Er is geen inhoudelijk verschil. GDPR staat voor General Data Protection Regulation, de Engelse naam van de Europese privacyverordening. AVG staat voor Algemene Verordening Gegevensbescherming, de Nederlandse naam van exact dezelfde wet. In een internationale context wordt vrijwel altijd de term GDPR gebruikt. In Nederland hoor je vaker AVG.
Geldt de GDPR ook buiten Europa?
De GDPR geldt ook voor organisaties buiten de EU die goederen of diensten aanbieden aan mensen in de EU of hun gedrag hier volgen, ongeacht waar het bedrijf gevestigd is. Een Amerikaans of Aziatisch bedrijf dat een website heeft die gericht is op Europese consumenten, moet zich aan de GDPR houden. Omgekeerd: als jij als Nederlands bedrijf klanten hebt in de VS of Azië, geldt de GDPR ook voor hun gegevens, omdat je bedrijf in de EU gevestigd is (artikel 3). Daarnaast kan de privacywetgeving van hun land gelden.
Heb ik als MKB'er een functionaris gegevensbescherming nodig?
In de meeste gevallen niet. Een FG (of DPO: Data Protection Officer) is alleen verplicht als je een overheidsinstantie bent, of als je kernactiviteit bestaat uit het op grote schaal en stelselmatig volgen van mensen, of uit het op grote schaal verwerken van bijzondere persoonsgegevens (zoals medische of biometrische gegevens) of strafrechtelijke gegevens (artikel 37). Een installatiebedrijf met 20 medewerkers hoeft geen FG aan te stellen. Een arbodienst of een ziekenhuis wel.
Mag ik persoonsgegevens opslaan op servers buiten de EU?
Dat mag, maar er gelden aanvullende voorwaarden. De gegevens mogen worden overgedragen naar landen met een adequaatheidsbesluit van de Europese Commissie (die landen bieden volgens de EC voldoende bescherming). De VS valt daar sinds 10 juli 2023 weer onder via het EU-US Data Privacy Framework, maar alleen voor Amerikaanse organisaties die daaraan meedoen. De Autoriteit Persoonsgegevens raadt aan ook na te vragen of het specifieke product dat je gebruikt eronder valt. Voor landen zonder adequaatheidsbesluit moet je aanvullende waarborgen treffen, zoals standaardcontractbepalingen.
Wat moet ik doen als ik een datalek heb?
Beoordeel eerst de ernst. Is er een risico voor de rechten van de betrokkenen? Zo ja, meld het lek binnen 72 uur bij de Autoriteit Persoonsgegevens. Documenteer wat er is gebeurd, welke gegevens geraakt zijn en welke maatregelen je neemt. Als het lek een hoog risico vormt (denk aan financiële gegevens, BSN-nummers, medische gegevens), moet je ook de betrokkenen zelf informeren.
Hoe verhoudt de GDPR zich tot de nieuwe AI-regelgeving?
De EU AI Act geldt in stappen: de eerste regels sinds februari 2025, de meeste sinds 2 augustus 2026 en de regels voor AI met een hoog risico vanaf 2 december 2027 of 2 augustus 2028, afhankelijk van het soort systeem. De wet bouwt voort op de GDPR. AI-systemen die persoonsgegevens verwerken, moeten voldoen aan zowel de GDPR als de AI Act. In de praktijk betekent dit dat je voor AI-toepassingen die klantgegevens gebruiken een dubbele toets moet doen: is de dataverwerking GDPR-proof en voldoet het AI-systeem aan de eisen die de AI Act stelt voor zijn risicocategorie?
Kan ik zelf GDPR-compliant worden of heb ik een advocaat nodig?
Voor de meeste MKB-bedrijven kun je de basis zelf regelen. Het verwerkingsregister, de privacyverklaring en de verwerkersovereenkomsten zijn standaarddocumenten waarvoor templates beschikbaar zijn. Schakel een privacyjurist in als je bijzondere persoonsgegevens verwerkt, internationale data-overdrachten doet of een datalek hebt gehad dat tot een onderzoek leidt.
Kortom: Wat is gdpr is een vraag die steeds meer ondernemers stellen. Met de juiste kennis maak je betere beslissingen voor je bedrijf.
Conclusie
De GDPR klinkt intimiderend, maar de kern is helder: wees eerlijk over welke gegevens je verzamelt, heb daar een goede reden voor, bescherm ze en respecteer de rechten van de mensen om wie het gaat. Voor de meeste MKB-bedrijven is dat goed te regelen; hoe lang het duurt, hangt af van hoeveel systemen en leveranciers je hebt.
Begin met het verwerkingsregister, want dat geeft je overzicht. Pak daarna je website en je verwerkersovereenkomsten aan. En maak er geen eenmalig project van maar een doorlopend onderdeel van hoe je je bedrijf runt. Privacy is geen project met een einddatum.
Het goede nieuws: elk bedrijf dat de GDPR serieus neemt, onderscheidt zich van bedrijven die het op de lange baan schuiven. Dat is een voorsprong die je niet wilt weggeven.
Wil je je website en digitale processen technisch GDPR-proof laten inrichten, zoals een cookiebanner, formulieren en koppelingen? Neem contact op met Red Factory. Voor juridisch advies over je privacybeleid schakel je het best een privacyjurist in.
Klaar voor een mega start?
Wij wel!
Stel al je vragen over onze producten, prijzen, implementaties, of iets anders. Wij zijn hier om jou te helpen!